
Autoryzacja dwuskładnikowa 2FA w SuiteCRM
Dodatkowa ochrona dostępu do systemu CRM
Autoryzacja dwuskładnikowa 2FA (Two-Factor Authentication) to dodatkowa warstwa zabezpieczeń, którą można wdrożyć w systemie SuiteCRM, aby skuteczniej chronić dostęp do danych klientów, kontrahentów, kontaktów oraz historii działań użytkowników.
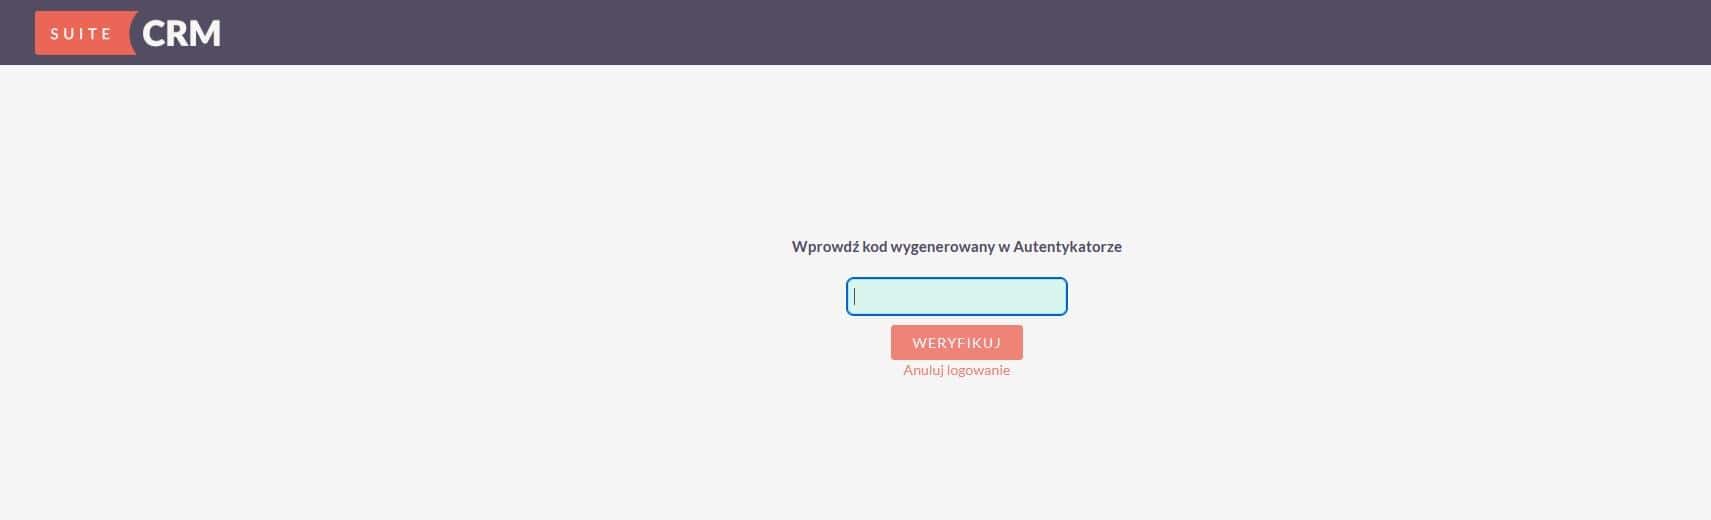
Standardowe logowanie do CRM wymaga podania loginu i hasła. Po wdrożeniu 2FA samo hasło nie wystarcza. Użytkownik musi dodatkowo podać jednorazowy kod weryfikacyjny wygenerowany przez aplikację uwierzytelniającą.
Dzięki temu nawet w przypadku przejęcia hasła przez osobę nieuprawnioną dostęp do konta będzie znacznie trudniejszy.
Jak działa 2FA w SuiteCRM?
Po włączeniu uwierzytelniania dwuskładnikowego użytkownik podczas logowania przechodzi przez dodatkowy etap weryfikacji.
Proces może wyglądać następująco:
Login i hasło → kod jednorazowy z aplikacji → dostęp do SuiteCRM
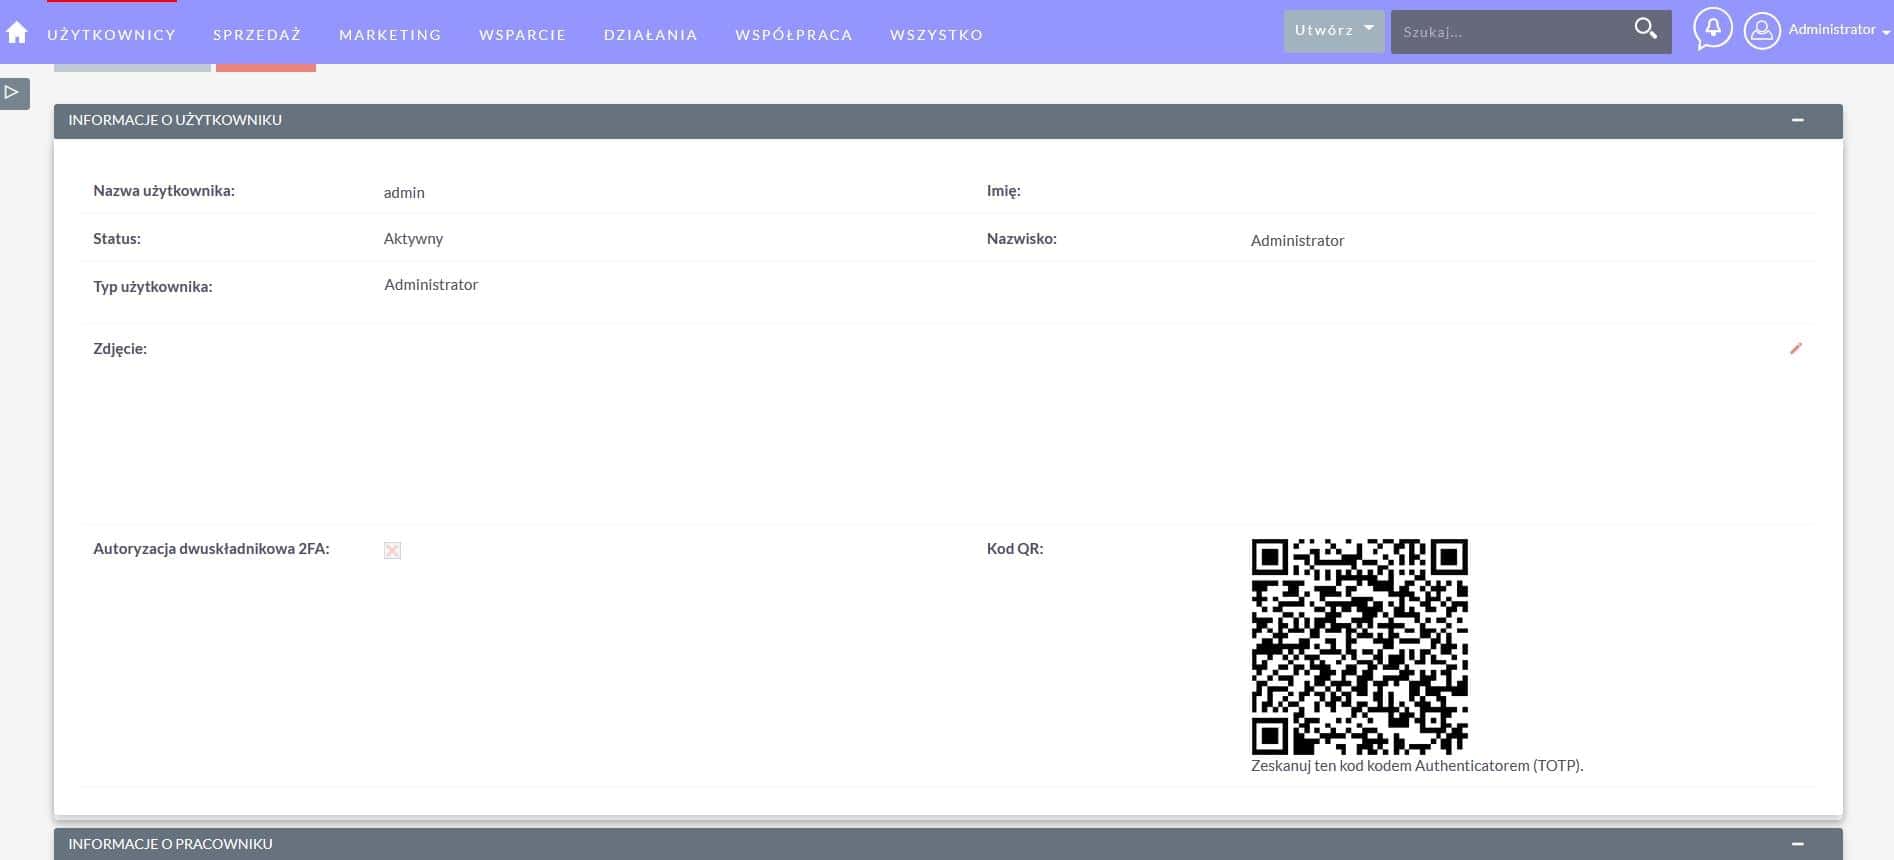
Podczas konfiguracji użytkownik otrzymuje indywidualny sekret TOTP, który jest powiązany z jego kontem w SuiteCRM.
Sekret może zostać dodany do aplikacji uwierzytelniającej za pomocą kodu QR. Od tego momentu aplikacja generuje jednorazowe kody, które użytkownik podaje podczas logowania do CRM.
Kod zmienia się cyklicznie, zazwyczaj co 30 sekund, dzięki czemu jego wykorzystanie przez osobę nieuprawnioną jest znacznie utrudnione.
Google Authenticator, Microsoft Authenticator i inne aplikacje
Rozwiązanie może współpracować z popularnymi aplikacjami obsługującymi standard TOTP (Time-based One-Time Password).
Użytkownik może korzystać między innymi z:
- Google Authenticator,
- Microsoft Authenticator,
- Authy,
- innych aplikacji obsługujących standard TOTP.
Aplikacja generuje kody na podstawie indywidualnego sekretu przypisanego do użytkownika. Do wygenerowania kodu nie jest konieczne stałe połączenie z Internetem.
Konfiguracja 2FA podczas pierwszego logowania
Po wdrożeniu funkcjonalności użytkownik może zostać poproszony o skonfigurowanie uwierzytelniania dwuskładnikowego.
Proces konfiguracji może obejmować:
- zalogowanie się do SuiteCRM za pomocą loginu i hasła,
- wyświetlenie konfiguracji 2FA,
- zeskanowanie kodu QR za pomocą aplikacji uwierzytelniającej,
- wprowadzenie wygenerowanego kodu,
- potwierdzenie konfiguracji,
- rozpoczęcie korzystania z 2FA podczas kolejnych logowań.
Po prawidłowym skonfigurowaniu aplikacji każde kolejne logowanie będzie wymagało dodatkowego kodu.
Indywidualny klucz TOTP dla każdego użytkownika
Każde konto użytkownika może posiadać własny, unikalny sekret TOTP.
Oznacza to, że kody generowane dla jednego użytkownika nie są powiązane z kontem innego użytkownika.
Klucz jest wykorzystywany przez system do weryfikacji kodu przekazanego podczas logowania. Dzięki temu mechanizm może działać bez konieczności wysyłania kodów SMS lub korzystania z poczty elektronicznej.
2FA w SuiteCRM działa również offline
Jedną z zalet uwierzytelniania TOTP jest możliwość generowania kodów bez połączenia z Internetem.
Aplikacja uwierzytelniająca generuje kod na podstawie zapisanego wcześniej sekretu oraz aktualnego czasu. Użytkownik nie musi więc oczekiwać na wiadomość SMS ani mieć aktywnego połączenia z Internetem w momencie logowania.
Jest to szczególnie wygodne podczas pracy mobilnej, podróży czy korzystania z systemu w miejscach ze słabym zasięgiem.
Ochrona SuiteCRM przed przejęciem konta
Hasło jest jednym z podstawowych elementów zabezpieczających dostęp do systemu, ale może zostać przejęte na wiele sposobów – na przykład w wyniku phishingu, wycieku danych lub używania tego samego hasła w wielu usługach.
Wdrożenie 2FA powoduje, że samo poznanie hasła nie wystarcza do zalogowania się do konta.
Osoba próbująca uzyskać dostęp musi posiadać również drugi element uwierzytelnienia – w tym przypadku dostęp do aplikacji generującej aktualny kod TOTP.
2FA w SuiteCRM dla wszystkich lub wybranych użytkowników
Sposób wdrożenia zabezpieczenia może zostać dopasowany do organizacji i jej polityki bezpieczeństwa.
W zależności od potrzeb można przygotować rozwiązanie, w którym:
- 2FA jest wymagane dla wszystkich użytkowników,
- 2FA jest wymagane tylko dla wybranych grup użytkowników,
- administratorzy muszą korzystać z 2FA,
- użytkownicy mogą samodzielnie włączyć 2FA,
- administrator może zarządzać konfiguracją 2FA użytkowników.
Pozwala to zastosować różne poziomy zabezpieczeń w zależności od roli użytkownika i zakresu danych, do których posiada dostęp.
Zarządzanie 2FA w SuiteCRM przez administratora
Rozbudowa SuiteCRM może obejmować również funkcje administracyjne związane z zarządzaniem uwierzytelnianiem dwuskładnikowym.
Administrator może otrzymać możliwość sprawdzania, którzy użytkownicy mają aktywne 2FA oraz zarządzania konfiguracją zabezpieczenia.
W zależności od wymagań organizacji możliwe jest również przygotowanie mechanizmu resetowania konfiguracji 2FA, na przykład w przypadku utraty lub zmiany telefonu przez użytkownika.
Bezpieczeństwo danych klientów i kontrahentów
SuiteCRM często przechowuje dane o klientach, kontrahentach, kontaktach, transakcjach oraz historii komunikacji.
Zabezpieczenie samego systemu loginem i hasłem może być niewystarczające, szczególnie gdy dostęp do CRM posiada wielu użytkowników lub system jest dostępny przez Internet.
2FA w SuiteCRM stanowi dodatkową barierę chroniącą przed nieautoryzowanym dostępem do kont użytkowników.
Może być szczególnie istotne w przypadku:
- dostępu do CRM przez Internet,
- pracy zdalnej,
- dużej liczby użytkowników,
- dostępu z urządzeń mobilnych,
- użytkowników posiadających szerokie uprawnienia,
- kont administratorów,
- systemów zawierających dane klientów i kontrahentów.
Standard TOTP
Mechanizm może być oparty na standardzie TOTP (Time-based One-Time Password), powszechnie wykorzystywanym do generowania jednorazowych kodów uwierzytelniających.
Kod jest generowany na podstawie dwóch elementów:
indywidualnego sekretu użytkownika + aktualnego czasu
W efekcie aplikacja i system CRM mogą niezależnie wygenerować ten sam kod i porównać jego poprawność podczas logowania.
Kody są krótkotrwałe i cyklicznie się zmieniają, co zwiększa bezpieczeństwo w porównaniu ze stałym drugim hasłem.
Rozbudowa SuiteCRM o 2FA
Wdrożenie 2FA może zostać wykonane jako dedykowana rozbudowa istniejącego systemu SuiteCRM, bez konieczności zmiany całego rozwiązania CRM.
Zakres prac może obejmować między innymi:
- integrację mechanizmu TOTP z procesem logowania,
- konfigurację 2FA dla użytkowników,
- generowanie kodów QR,
- weryfikację kodów jednorazowych,
- obsługę aktywacji i dezaktywacji 2FA,
- funkcje administracyjne,
- resetowanie konfiguracji użytkownika,
- dostosowanie interfejsu SuiteCRM,
Rozwiązanie może zostać dopasowane do konkretnej wersji SuiteCRM oraz istniejącej konfiguracji systemu.
Dlaczego warto wdrożyć 2FA w SuiteCRM?
Dodatkowa warstwa bezpieczeństwa
Logowanie wymaga nie tylko znajomości hasła, ale również dostępu do drugiego elementu uwierzytelniającego.
Ochrona w przypadku wycieku hasła
Przejęcie loginu i hasła nie oznacza automatycznie możliwości zalogowania się do CRM.
Brak konieczności korzystania z SMS
Kody mogą być generowane lokalnie przez aplikację uwierzytelniającą.
Działanie offline
Do wygenerowania kodu TOTP aplikacja nie potrzebuje stałego połączenia z Internetem.
Popularne aplikacje
Użytkownicy mogą korzystać z popularnych aplikacji uwierzytelniających obsługujących standard TOTP.
Możliwość dopasowania do organizacji
Sposób wymagania i zarządzania 2FA może zostać dostosowany do struktury użytkowników i polityki bezpieczeństwa firmy.
Zabezpiecz SuiteCRM za pomocą 2FA
Uwierzytelnianie dwuskładnikowe to jeden z prostych sposobów na zwiększenie bezpieczeństwa dostępu do systemu CRM.
Jeżeli korzystasz z SuiteCRM i chcesz dodatkowo zabezpieczyć konta użytkowników, możemy przygotować i wdrożyć funkcjonalność 2FA opartą na kodach TOTP.
Rozwiązanie może zostać dopasowane do Twojej wersji SuiteCRM, liczby użytkowników oraz wymaganej polityki bezpieczeństwa.